
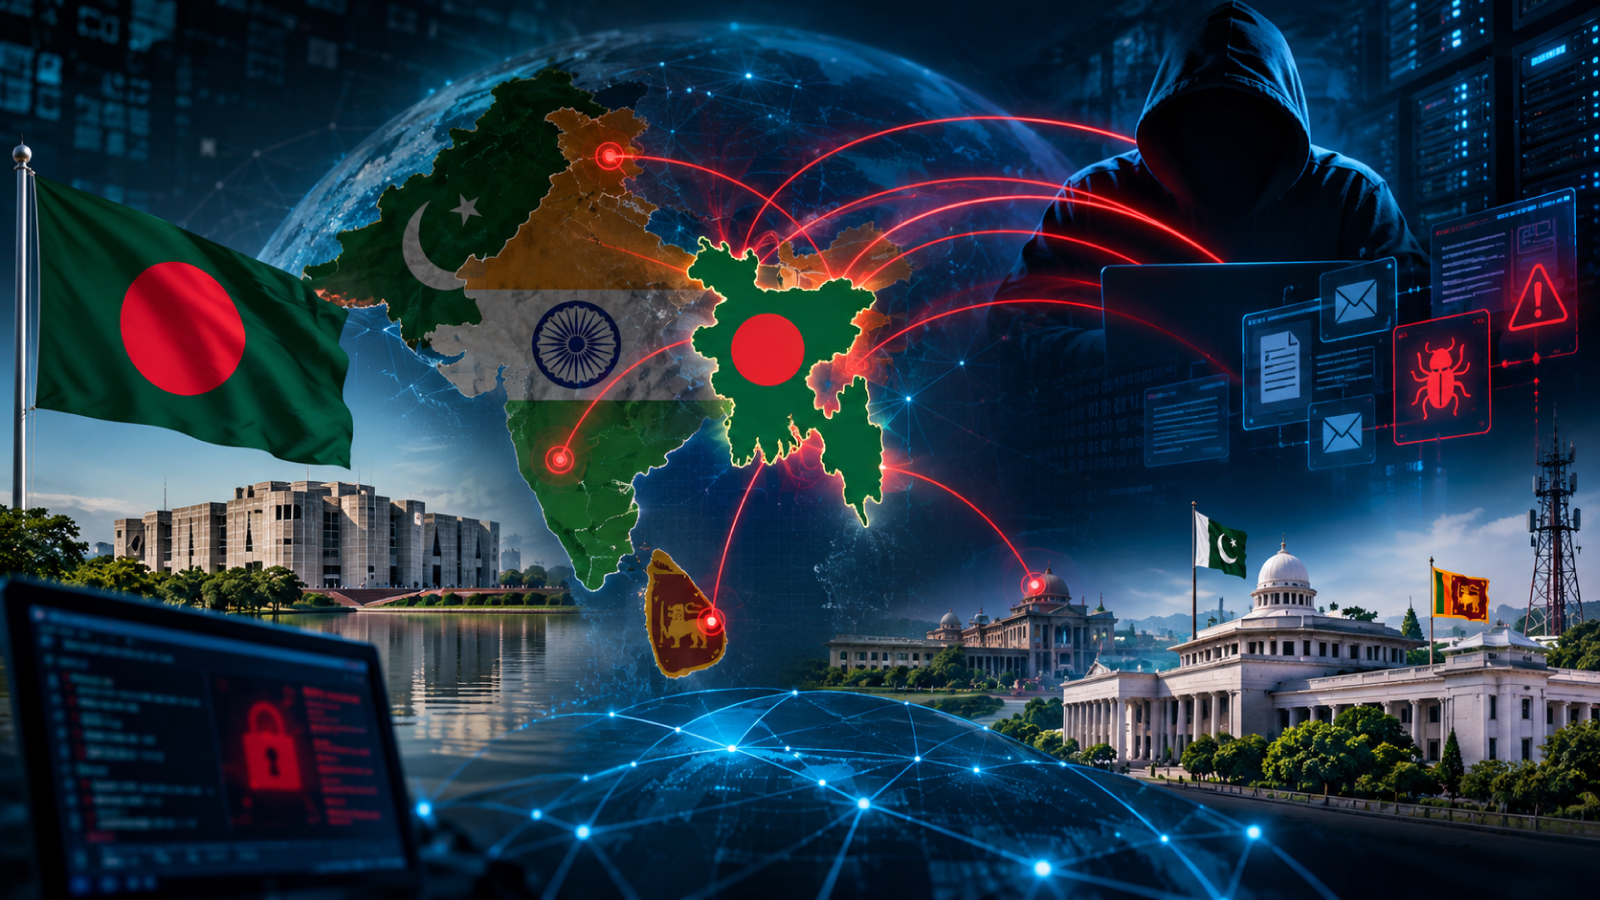
বাংলাদেশ, পাকিস্তান ও শ্রীলঙ্কার সরকারি সংস্থা এবং গুরুত্বপূর্ণ অবকাঠামো লক্ষ্য করে দীর্ঘ এক বছর ধরে সাইবার গুপ্তচরবৃত্তিমূলক অভিযান চালানোর তথ্য প্রকাশ করেছেন সাইবার নিরাপত্তা গবেষকেরা। ‘SloppyLemming’ নামে পরিচিত একটি হ্যাকার গোষ্ঠীকে এ অভিযানের সঙ্গে যুক্ত করেছেন গবেষকেরা। তাদের বিশ্লেষণ অনুযায়ী, ২০২৫ সালের জানুয়ারি থেকে শুরু হওয়া এ কার্যক্রমে ক্ষতিকর ফাইল ব্যবহার করে কম্পিউটারে প্রবেশ এবং সংবেদনশীল তথ্য সংগ্রহের চেষ্টা করা হয়।
২০২৬ সালের ২ মার্চ প্রকাশিত এক প্রতিবেদনে সাইবার নিরাপত্তা প্রতিষ্ঠান Arctic Wolf-এর গবেষণার বরাত দিয়ে এসব তথ্য জানায় The Record। গবেষকদের মূল্যায়নে, গোষ্ঠীটির কার্যক্রমের সঙ্গে ভারতের স্বার্থসংশ্লিষ্ট সাইবার হুমকির যোগসূত্র রয়েছে। তবে এ ধরনের পরিচয় ও রাষ্ট্রীয় সংশ্লিষ্টতার মূল্যায়ন গবেষকদের বিশ্লেষণভিত্তিক; স্বাধীনভাবে নিশ্চিত প্রমাণ হিসেবে বিবেচনা করা উচিত নয়।
গবেষণায় হামলার দুটি প্রধান পদ্ধতির কথা উঠে এসেছে। প্রথম পদ্ধতিতে ক্ষতিকর সফটওয়্যারযুক্ত PDF ফাইল ব্যবহার করা হয়। এতে থাকা ‘BurrowShell’ নামের ম্যালওয়্যার আক্রান্ত কম্পিউটারের স্ক্রিনশট নেওয়া এবং ফাইল ব্যবস্থাপনায় অননুমোদিত নিয়ন্ত্রণ প্রতিষ্ঠা করতে পারে। দ্বিতীয় পদ্ধতিতে ক্ষতিকর Excel ফাইলের মাধ্যমে কী-লগার ও গোয়েন্দা তথ্য সংগ্রহের সক্ষমতাসম্পন্ন ম্যালওয়্যার ছড়ানোর চেষ্টা করা হয়। কী-লগার এমন এক ধরনের সফটওয়্যার, যা ব্যবহারকারীর কিবোর্ডে টাইপ করা তথ্য রেকর্ড করতে পারে।
গবেষকদের তথ্য অনুযায়ী, হামলাকারীরা ১১২টি Cloudflare ডোমেইন ব্যবহার করেছিল। এসব ডোমেইনের নাম এমনভাবে তৈরি করা হয়েছিল, যাতে সেগুলো বাংলাদেশ ও পাকিস্তানের সরকারি প্রতিষ্ঠানের সঙ্গে সম্পর্কিত বলে মনে হয়। এর ফলে লক্ষ্যবস্তু প্রতিষ্ঠানের কর্মীদের প্রতারিত করে ক্ষতিকর ফাইল খোলানোর চেষ্টা করা সম্ভব হয়।
বাংলাদেশের ক্ষেত্রে বিদ্যুৎ ও জ্বালানি খাতের প্রতিষ্ঠান এবং আর্থিক সংস্থাগুলো লক্ষ্যবস্তু ছিল বলে প্রতিবেদনে উল্লেখ করা হয়েছে। এর মধ্যে পাওয়ার গ্রিড কোম্পানি অব বাংলাদেশও রয়েছে। পাকিস্তানে সামরিক, প্রতিরক্ষা সরবরাহ, পারমাণবিক নিয়ন্ত্রণ এবং টেলিযোগাযোগ খাতের বিভিন্ন প্রতিষ্ঠানকে লক্ষ্য করার তথ্য পাওয়া গেছে।
হামলার অন্যতম কৌশল ছিল ই-মেইলের মাধ্যমে সামাজিক প্রকৌশল বা স্পিয়ার-ফিশিং। এ পদ্ধতিতে নির্দিষ্ট ব্যক্তি বা প্রতিষ্ঠানের জন্য বিশ্বাসযোগ্য বার্তা তৈরি করে ক্ষতিকর ফাইল খুলতে প্রলুব্ধ করা হয়। কিছু ফাইল খোলার পর ব্যবহারকারীকে ‘PDF reader is disabled’ লেখা দেখিয়ে পরবর্তী পদক্ষেপ নিতে বলা হতো। সেই নির্দেশনা অনুসরণ করলে কম্পিউটারে ম্যালওয়্যার সক্রিয় হওয়ার ঝুঁকি তৈরি হতো।
গবেষকদের বিশ্লেষণে ম্যালওয়্যারগুলোর মধ্যে কম্পিউটারে দীর্ঘ সময় অবস্থান করা, নেটওয়ার্ক পরীক্ষা করা এবং স্ক্রিনশট নেওয়ার মতো সক্ষমতাও পাওয়া গেছে। অন্তত একটি ক্ষতিকর ই-মেইলে বাংলাদেশের একটি আর্থিক প্রতিষ্ঠানের পরিচয় ব্যবহার করে প্রতারণার চেষ্টা করা হয়েছিল।
বিশেষজ্ঞদের মতে, এ ধরনের ঘটনা সরকারি ও গুরুত্বপূর্ণ অবকাঠামো পরিচালনাকারী প্রতিষ্ঠানের সাইবার নিরাপত্তা জোরদারের প্রয়োজনীয়তা তুলে ধরে। সন্দেহজনক ই-মেইলের সংযুক্তি যাচাই, কর্মীদের নিয়মিত প্রশিক্ষণ, নেটওয়ার্ক পর্যবেক্ষণ এবং দ্রুত ঘটনা শনাক্তের ব্যবস্থা এ ধরনের ঝুঁকি কমাতে সহায়ক হতে পারে।
তবে প্রতিবেদনে বাংলাদেশে কতটি কম্পিউটার আক্রান্ত হয়েছে, কত তথ্য চুরি হয়েছে কিংবা কোনো প্রতিষ্ঠানের কার্যক্রম বাস্তবে ব্যাহত হয়েছে কি না—তার নির্দিষ্ট হিসাব দেওয়া হয়নি। ফলে ঘটনাটির পূর্ণ প্রভাব নির্ধারণে আরও তথ্য প্রয়োজন।
তথ্যসূত্র: The Record — Recorded Future News


০ টি মন্তব্য