
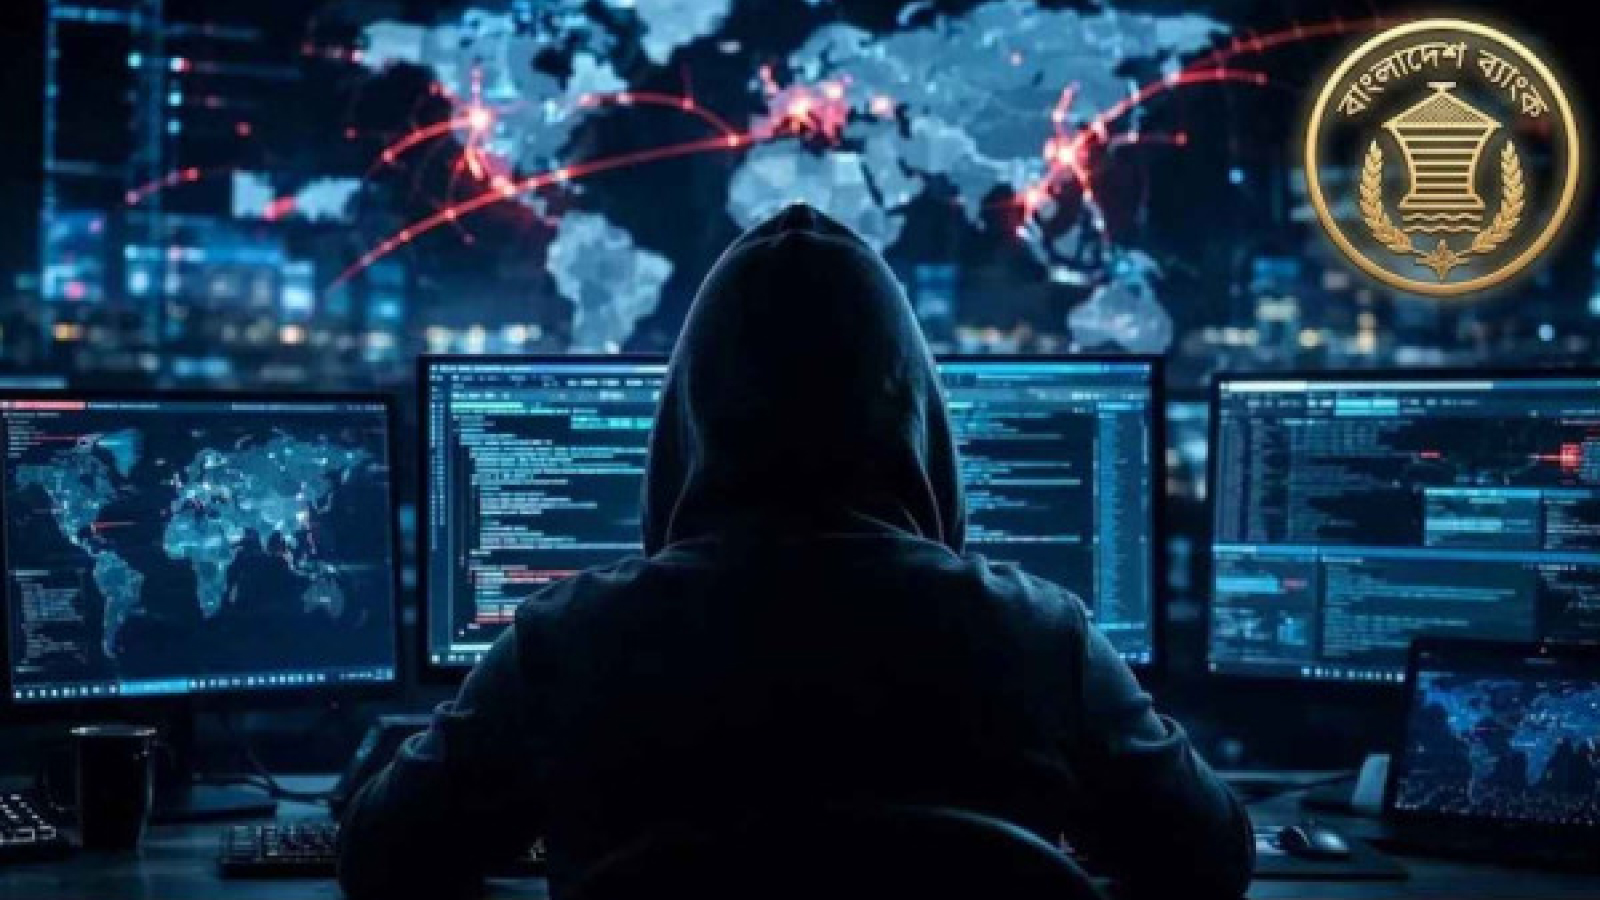
বাংলাদেশের ব্যাংক ও আর্থিক প্রতিষ্ঠানের সাইবার নিরাপত্তা জোরদার করতে কৃত্রিম বুদ্ধিমত্তাভিত্তিক (এআই) নতুন নীতিমালা প্রণয়নের উদ্যোগ নিয়েছে বাংলাদেশ ব্যাংক। দ্রুত পরিবর্তনশীল প্রযুক্তি এবং এআই ব্যবহার করে পরিচালিত জটিল সাইবার হামলার ঝুঁকি মোকাবিলায় এই নীতিমালা তৈরি করা হচ্ছে। এর মাধ্যমে দেশের ব্যাংকিং খাতের তথ্যপ্রযুক্তি অবকাঠামো আরও শক্তিশালী করা, সন্দেহজনক কার্যক্রম দ্রুত শনাক্ত করা এবং গ্রাহকদের আর্থিক তথ্য সুরক্ষায় নতুন নির্দেশনা দেওয়ার পরিকল্পনা রয়েছে।
বাংলাদেশ ব্যাংক ইতোমধ্যে এ নীতিমালা তৈরির জন্য একটি কমিটি গঠন করেছে। এতে সরকারি ও বাংলাদেশ ব্যাংকের কর্মকর্তা, বেসরকারি খাতের প্রতিনিধি, বিশ্ববিদ্যালয়ের শিক্ষক এবং তথ্যপ্রযুক্তি বিশেষজ্ঞদের অন্তর্ভুক্ত করা হয়েছে। কমিটির মূল দায়িত্ব হবে দেশের আর্থিক খাতের বর্তমান প্রযুক্তিগত সক্ষমতা, সাইবার ঝুঁকি এবং ভবিষ্যতের নিরাপত্তা চাহিদা বিবেচনা করে একটি কার্যকর নীতিমালার কাঠামো তৈরি করা।
বাংলাদেশ ব্যাংকের তথ্য ও যোগাযোগপ্রযুক্তি বিভাগের নির্বাহী পরিচালক মুহাম্মদ জাকির হাসান জানিয়েছেন, শিগগিরই নীতিমালা তৈরি করে তফসিলি ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলোর জন্য প্রয়োজনীয় নির্দেশনা দেওয়া হবে। নির্দেশনা অনুযায়ী সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে নিজেদের তথ্যপ্রযুক্তি অবকাঠামো ও নিরাপত্তাব্যবস্থা হালনাগাদ করতে হবে।
বর্তমানে ব্যাংকিং খাতে ডিজিটাল লেনদেন, মোবাইল আর্থিক সেবা, অনলাইন ব্যাংকিং এবং বিভিন্ন ধরনের ইলেকট্রনিক পেমেন্ট ব্যবস্থার ব্যবহার বাড়ছে। ফলে গ্রাহকদের ব্যক্তিগত তথ্য, অ্যাকাউন্টের বিবরণ, লেনদেনের ইতিহাস এবং আর্থিক প্রতিষ্ঠানের অভ্যন্তরীণ তথ্য সুরক্ষার গুরুত্বও বেড়েছে। এ অবস্থায় সাইবার অপরাধীরা প্রযুক্তির অপব্যবহার করে আরও জটিল পদ্ধতিতে হামলা চালাতে পারে বলে আশঙ্কা রয়েছে।
এআই প্রযুক্তির ইতিবাচক ব্যবহারের পাশাপাশি অপরাধীরাও এই প্রযুক্তি কাজে লাগাতে পারে। উদাহরণ হিসেবে, এআই ব্যবহার করে বিশ্বাসযোগ্য ফিশিং ইমেইল তৈরি, পরিচিত ব্যক্তির কণ্ঠস্বর নকল, প্রতারণামূলক বার্তা তৈরি এবং স্বয়ংক্রিয়ভাবে বিপুলসংখ্যক লক্ষ্যবস্তুতে আক্রমণ পরিচালনা করা সম্ভব। ফলে প্রচলিত নিরাপত্তাব্যবস্থার পাশাপাশি আধুনিক প্রযুক্তিনির্ভর নজরদারি প্রয়োজন হয়ে পড়েছে।
বাংলাদেশ ব্যাংক ২০২৬ সালের ২৯ মার্চ Cybersecurity Framework Version 1.0 জারি করেছিল। এই কাঠামোর আওতায় তফসিলি ব্যাংক, ফাইন্যান্স কোম্পানি, মোবাইল ফাইন্যান্সিয়াল সার্ভিস প্রদানকারী, পেমেন্ট সার্ভিস প্রোভাইডার এবং পেমেন্ট সিস্টেম অপারেটরদের অন্তর্ভুক্ত করা হয়েছে। সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে ২০২৬ সালের ৩১ ডিসেম্বরের মধ্যে নির্ধারিত কাঠামো বাস্তবায়নের সময়সীমা দেওয়া হয়েছে।
এই কাঠামোয় Identify, Protect, Detect, Respond, Recover এবং Reporting—এই ছয়টি গুরুত্বপূর্ণ ক্ষেত্রের ওপর গুরুত্ব দেওয়া হয়েছে। অর্থাৎ প্রতিষ্ঠানের গুরুত্বপূর্ণ তথ্য ও প্রযুক্তিগত সম্পদ শনাক্ত করা, সুরক্ষাব্যবস্থা তৈরি, সন্দেহজনক কার্যক্রম পর্যবেক্ষণ, সাইবার হামলার পর দ্রুত ব্যবস্থা নেওয়া এবং ক্ষতিগ্রস্ত সেবা পুনরুদ্ধারের সক্ষমতা গড়ে তুলতে হবে।
বাংলাদেশ ব্যাংকের নতুন এআইভিত্তিক নীতিমালা বাস্তবায়িত হলে দেশের আর্থিক প্রতিষ্ঠানগুলোকে প্রযুক্তিগত সক্ষমতা বাড়ানোর পাশাপাশি দক্ষ জনবল নিয়োগ, কর্মীদের প্রশিক্ষণ এবং নিয়মিত নিরাপত্তা নিরীক্ষায় বিনিয়োগ করতে হতে পারে। বিশেষ করে তৃতীয় পক্ষের ক্লাউড সেবা ও প্রযুক্তি সরবরাহকারীদের নিরাপত্তাও গুরুত্বপূর্ণ হয়ে উঠবে।
তবে নতুন নীতিমালার চূড়ান্ত বিধান এখনো প্রকাশিত হয়নি। কমিটির সুপারিশ এবং বাংলাদেশ ব্যাংকের চূড়ান্ত সিদ্ধান্তের ওপর এর বাস্তব প্রয়োগ নির্ভর করবে। নীতিমালাটি কার্যকরভাবে বাস্তবায়ন করা গেলে ডিজিটাল ব্যাংকিং ব্যবস্থায় গ্রাহকের আস্থা বাড়ানো এবং ভবিষ্যতের প্রযুক্তিনির্ভর সাইবার ঝুঁকি মোকাবিলায় দেশের আর্থিক খাত আরও প্রস্তুত হতে পারে।


০ টি মন্তব্য