
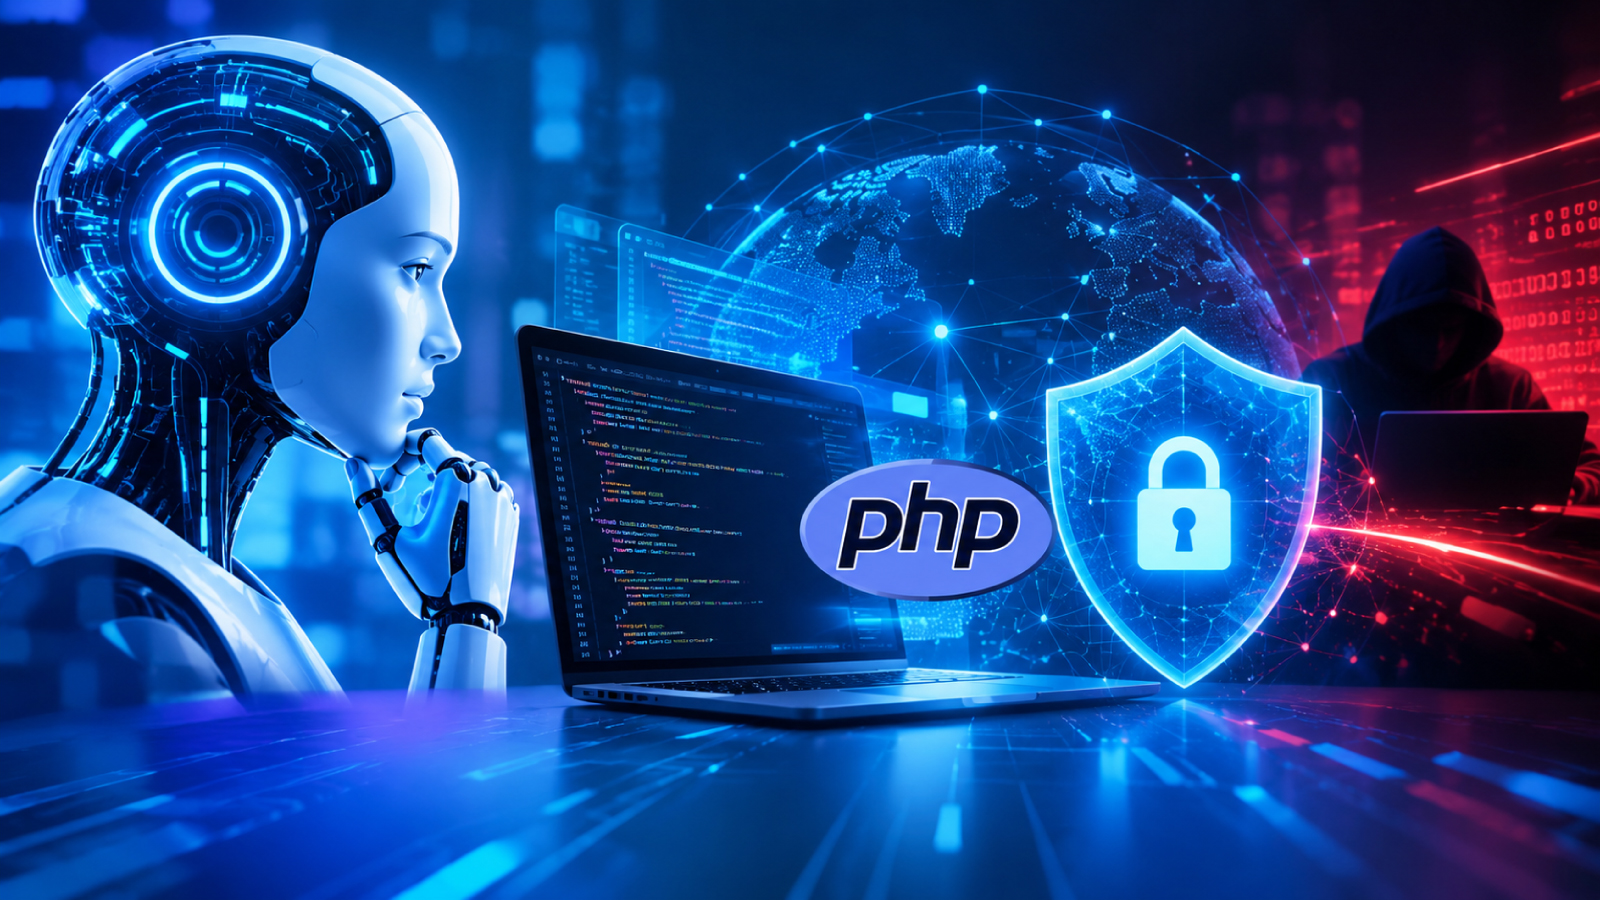
কৃত্রিম বুদ্ধিমত্তার (এআই) সহায়তায় ইন্টারনেটের বহুল ব্যবহৃত প্রোগ্রামিং ভাষা PHP-এর দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত করেছেন সাইবার নিরাপত্তা গবেষকেরা। ত্রুটিগুলো কাজে লাগিয়ে হ্যাকাররা আক্রান্ত সার্ভারে অননুমোদিতভাবে প্রবেশ, তথ্য চুরি এবং ক্ষতিকর কোড চালাতে পারে। এ ঘটনায় বিশ্বজুড়ে ওয়েবসাইট পরিচালনাকারী প্রতিষ্ঠানগুলোর মধ্যে নিরাপত্তা উদ্বেগ তৈরি হয়েছে।
PHP এমন একটি প্রোগ্রামিং ভাষা, যা ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন তৈরিতে ব্যাপকভাবে ব্যবহৃত হয়। ওয়ার্ডপ্রেসসহ বিভিন্ন কনটেন্ট ম্যানেজমেন্ট সিস্টেমও এই প্রযুক্তির ওপর নির্ভরশীল। ফলে ত্রুটিগুলো শুধু কোনো নির্দিষ্ট ওয়েবসাইটের জন্য নয়, বরং সংশ্লিষ্ট PHP সফটওয়্যার ব্যবহার করা বহু অনলাইন সেবার জন্য ঝুঁকি তৈরি করতে পারে।
সাইবার নিরাপত্তা বিশ্লেষকদের তথ্য অনুযায়ী, ত্রুটি দুটি CVE-2026-109618 ও CVE-2026-109619 পরিচিতিতে প্রকাশ করা হয়েছে। এগুলো PHP-এর মেমোরি ব্যবস্থাপনা-সংক্রান্ত সমস্যার সঙ্গে যুক্ত। আক্রমণকারীরা ত্রুটিগুলো সফলভাবে কাজে লাগাতে পারলে কিছু ক্ষেত্রে বৈধ পরিচয়পত্র ছাড়াই দূর থেকে সার্ভারে কোড চালানোর সুযোগ পেতে পারে। এর মাধ্যমে ওয়েবসাইটের তথ্য পরিবর্তন, সংবেদনশীল ডেটা সংগ্রহ কিংবা সার্ভারের নিয়ন্ত্রণ নেওয়ার ঝুঁকি রয়েছে।
এই ঘটনার উল্লেখযোগ্য দিক হলো, নিরাপত্তা ত্রুটি শনাক্ত ও বিশ্লেষণে এআই প্রযুক্তি গুরুত্বপূর্ণ ভূমিকা রেখেছে। গবেষকেরা কোড বিশ্লেষণ, সম্ভাব্য দুর্বলতা পরীক্ষা এবং ত্রুটি কাজে লাগানো সম্ভব কি না, তা যাচাইয়ের জন্য উন্নত এআই মডেল ও নিরাপত্তা এজেন্ট ব্যবহার করেছেন। ওপেনএআইয়ের ‘প্যাচ দ্য প্ল্যানেট’ উদ্যোগের আওতায় একটি ত্রুটি শনাক্ত হয়। অন্যদিকে, সাইবার নিরাপত্তা প্রতিষ্ঠান উইজও স্বাধীনভাবে ত্রুটিগুলো শনাক্ত ও যাচাইয়ের কাজে যুক্ত ছিল।
PHP-এর রক্ষণাবেক্ষণকারী দল গবেষক ও প্রযুক্তি প্রতিষ্ঠানগুলোর সঙ্গে সমন্বয় করে নিরাপত্তা আপডেট প্রকাশ করেছে। সংশ্লিষ্ট নিরাপত্তা পরামর্শে PHP-এর ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ ও ৮.২.৩৫ সংস্করণে সংশোধনের কথা উল্লেখ করা হয়েছে। তবে কোন সার্ভারে কোন আপডেট প্রয়োজন, তা ব্যবহৃত সংস্করণ ও কনফিগারেশনের ওপর নির্ভর করে।
প্রকাশিত তথ্য অনুযায়ী, ত্রুটিগুলোর বিষয়ে সতর্কতা প্রকাশের পর সম্ভাব্য আক্রমণ ঠেকাতে বিভিন্ন প্রতিষ্ঠান তাদের ওয়েবসাইট ও সার্ভারের নিরাপত্তা পর্যালোচনা শুরু করে। কিছু প্রতিষ্ঠান ঝুঁকি কমাতে সাময়িকভাবে অনলাইন সেবা বন্ধ রাখার সিদ্ধান্তও নেয়। নিরাপত্তা গবেষকেরা সতর্ক করেছেন, আপডেট না করা সার্ভারগুলো এখনো আক্রমণের লক্ষ্য হতে পারে।
এ ঘটনা সাইবার নিরাপত্তায় এআইয়ের দ্বিমুখী প্রভাবও সামনে এনেছে। একদিকে, এআই দীর্ঘদিন ধরে থাকা সফটওয়্যার ত্রুটি শনাক্ত করতে এবং নিরাপত্তা প্যাচ পরীক্ষায় গবেষকদের সহায়তা করছে। অন্যদিকে, একই ধরনের প্রযুক্তি ব্যবহার করে দুর্বৃত্তরা দুর্বলতা বিশ্লেষণ ও আক্রমণের প্রস্তুতি দ্রুত করতে পারে।
বিশেষজ্ঞদের পরামর্শ হলো, PHP ব্যবহারকারী ওয়েবসাইটের মালিক, ডেভেলপার ও হোস্টিং প্রতিষ্ঠানগুলো দ্রুত নিজেদের সার্ভারের সংস্করণ যাচাই করবেন, প্রযোজ্য নিরাপত্তা আপডেট ইনস্টল করবেন এবং সন্দেহজনক কার্যক্রম পর্যবেক্ষণ করবেন। কোনো সার্ভারে দ্রুত আপডেট দেওয়া সম্ভব না হলে বিকল্প সুরক্ষাব্যবস্থা নিতে হবে। প্রয়োজনে ঝুঁকিপূর্ণ সার্ভার সাময়িকভাবে ইন্টারনেট থেকে বিচ্ছিন্ন রাখার বিষয়টিও বিবেচনা করা উচিত।
এআই এখন শুধু নতুন সফটওয়্যার তৈরি বা দৈনন্দিন কাজ সহজ করার প্রযুক্তি নয়; এটি সাইবার নিরাপত্তার ধরনও বদলে দিচ্ছে। PHP-এর এই ঘটনা দেখিয়েছে, প্রযুক্তির দুর্বলতা খুঁজে বের করার সক্ষমতা বাড়ার সঙ্গে সঙ্গে সেগুলো দ্রুত সংশোধন করার প্রস্তুতিও সমান গুরুত্বপূর্ণ হয়ে উঠেছে।
সূত্র: ওপেনএআই, PHP নিরাপত্তা পরামর্শ এবং পালো অল্টো নেটওয়ার্কসের Unit 42-এর বিশ্লেষণ।


০ টি মন্তব্য